


Платежное мошенничество в Украине во втором квартале 2016 (ИНФОГРАФИКА)
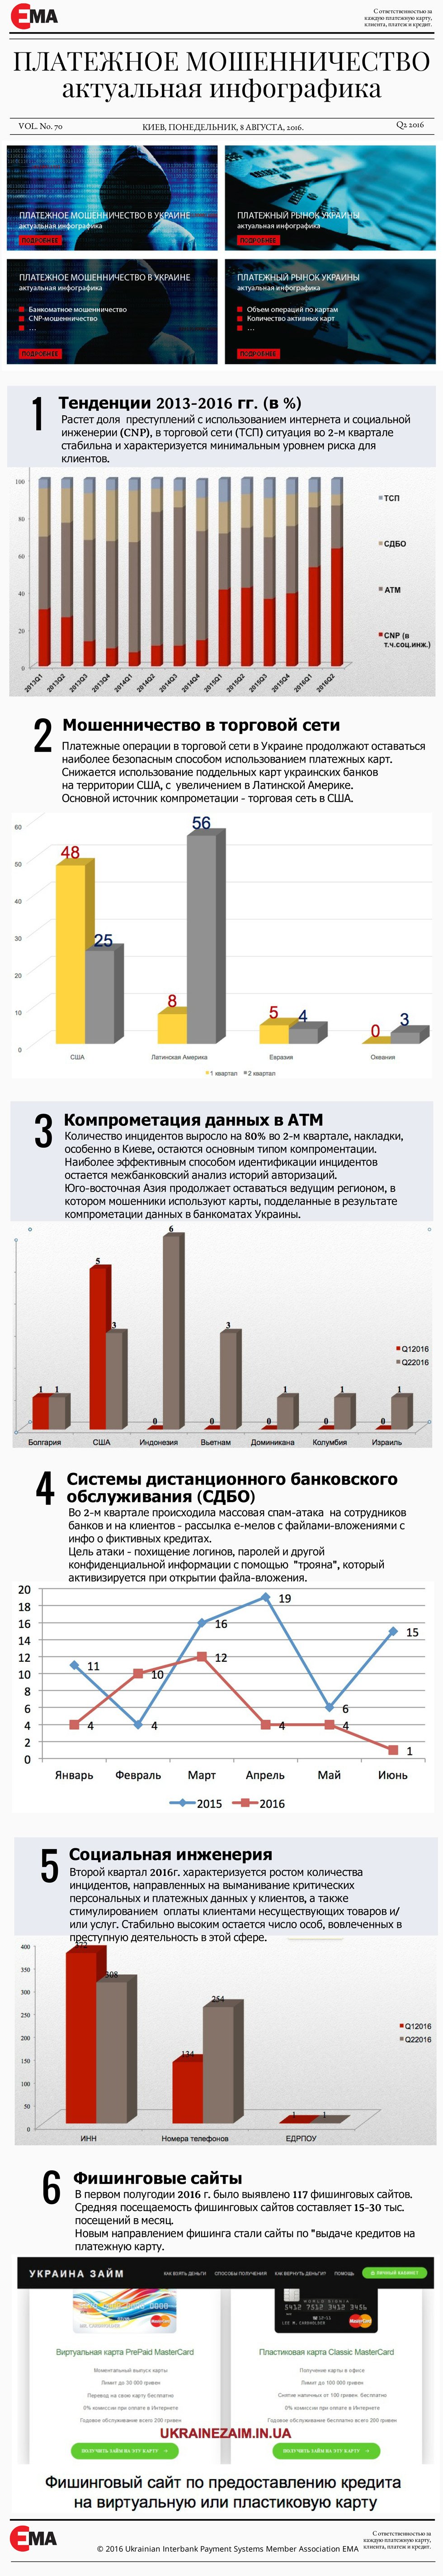
Растет доля преступлений с использованием интернета и социальной инженерии (CNP), в торговой сети (ТСП) ситуация во 2-м квартале стабильна и характеризуется минимальным уровнем риска для клиентов.
Платежные операции в торговой сети в Украине продолжают оставаться наиболее безопасным способом использованием платежных карт.
Снижается использование поддельных карт украинских банков на территории США, с увеличением в Латинской Америке.
Основной источник компрометации — торговая сеть в США.
Количество инцидентов выросло на 80% во 2-м квартале, накладки, особенно в Киеве, остаются основным типом компроментации.
Наиболее эффективным способом идентификации инцидентов остается межбанковский анализ историй авторизаций.
Юго-восточная Азия продолжает оставаться ведущим регионом, в котором мошенники используют карты, подделанные в результате компрометации данных в банкоматах Украины.
Во 2-м квартале происходила массовая спам-атака на сотрудников банков и на клиентов — рассылка е-мелов с файлами-вложениями с инфо о фиктивных кредитах.
Цель атаки — похищение логинов, паролей и другой конфиденциальной информации с помощью «трояна», который активизируется при открытии файла-вложения.
Второй квартал 2016г. характеризуется ростом количества инцидентов, направленных на выманивание критических персональных и платежных данных у клиентов, а также стимулированием оплаты клиентами несуществующих товаров и/ или услуг. Стабильно высоким остается число особ, вовлеченных в преступную деятельность в этой сфере.
В первом полугодии 2016 г. было выявлено 117 фишинговых сайтов. Средняя посещаемость фишинговых сайтов составляет 15-30 тыс. посещений в месяц.
Новым направлением фишинга стали сайты по «выдаче кредитов» на платежную карту.
другие материалы
А2А в Італії. Дев’ять рішень, помножені на три: італійський випадок
В усіх попередніх країнах циклу ми розбирали одну систему і дев’ять рішень, з як...
А2А в Португалії. Дев’ять рішень, з яких складається MB WAY
Португальський застосунок MB WAY на кінець 2025 року мав 6,8 млн користувачів і ...
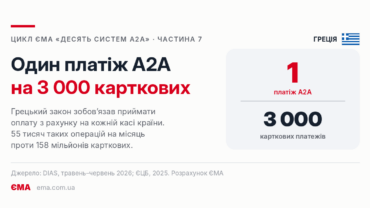
А2А в Греції. Дев’ять рішень, з яких складається IRIS
З 1 грудня 2025 року грецький закон зобов’язав кожного торговця приймати оплату ...
Пастка в пошуку Google: як фейкові комунальні платежі, штрафи ПДР і злам рекламних акаунтів перетворилися на конвеєр кібершахрайства
Уявіть ситуацію: ви вирішуєте оплатити комунальні послуги або перевірити штрафи ...